韓國金融業近期屢遭駭客攻擊,過去一個月共有37家機構發生資訊外洩事件,外洩資料約47.3萬筆,遭竊資金規模約10億韓元(約新台幣2200萬元)。金融當局也要求各機構立即改善資安漏洞。
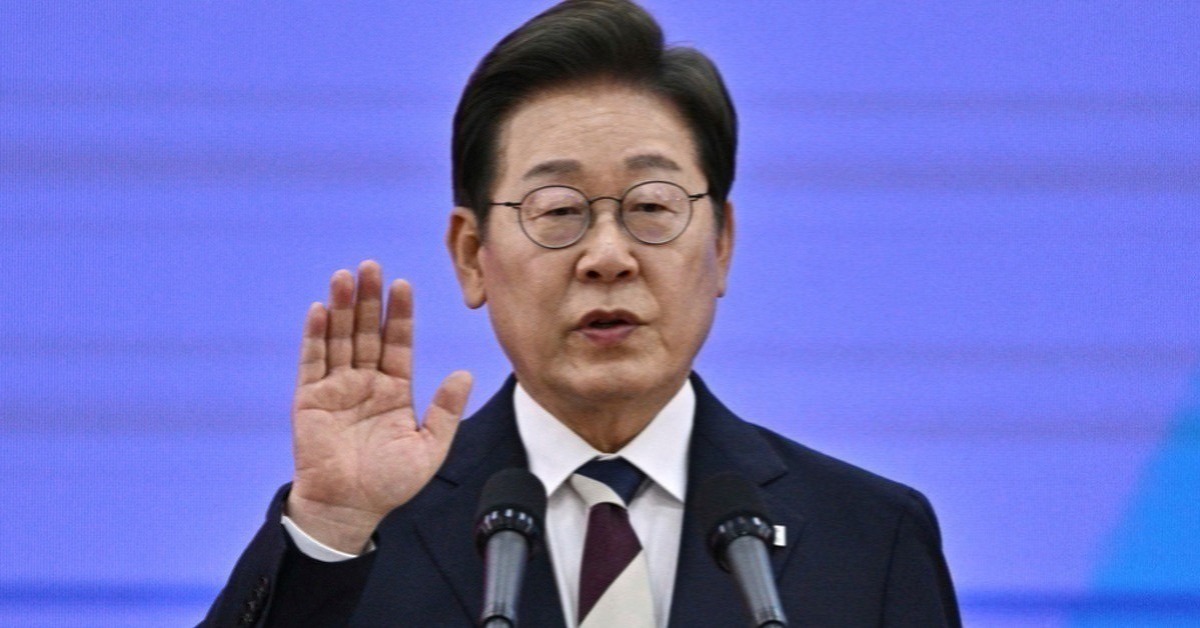
根據韓聯社報導,今(5日)由金融委員會委員長李億遠與金融監督院、金融保安院,以及包括虛擬資產、電子金融等各金融業工會理事長及相關部會,共同召開「AI時代金融業資安體系革新座談會」,檢視目前情況。
自9月30日首次確認資安入侵事件以來,截至11月3日,共有37家公司通報40起資安入侵事件。受影響機機構包括銀行4家、金融投資業5家、保險業3家、儲蓄銀行5家、儲蓄互助機構1家、授信金融業2家、線上投資連結金融業4家、電子金融業10家,以及虛擬資產業3家。
金融委員會說明,外洩資訊包括員工資料、客戶姓名、身分證字號及帳戶號碼等,但目前尚未確認有帳戶密碼等可能導致非法支付交易的資訊外洩。
遭竊資金主要來自小型虛擬資產交易所、電子金融業及線上投資連結金融業者,包括儲存在連網狀態下的數位資產錢包、消費性點數,以及線上投資連結金融業的託管資金等。不過目前掌握的情況顯示,個別用戶尚未發生實際資金損失。
金融當局正依據「電子金融交易法」及「虛擬資產使用者保護法」等相關法規,指導並監督業者落實消費者保護措施,也將著手進行資安漏洞檢查及制度改善。金融當局表示,目前先採取彈性措施,但若全面檢查結束後仍發生資安入侵事件,將予以嚴格處分。
李億遠表示,「明知存在資安風險卻放任不管,或連基本管理都疏忽,因形式化檢查及消極應對而導致事故發生或擴大損害的行為,絕不容忍」。他也強調,「對於重大管理疏失或應對不力,將依相關法令嚴格追究包括執行長在內的經營團隊責任」。